水务行业作为国计民生的重要领域,涵盖原水取水、制水、供配水及污水收集处理等流程,其工控系统安全直接关系公共安全和社会稳定。随着智慧水务建设的不断深入,传统封闭的工控系统正加快与物联网、5G等新一代信息技术融合,IT与OT边界日渐模糊,安全攻击面持续扩大。
与此同时,水务行业普遍面临设备老化、漏洞修复滞后、弱口令防护不足等问题,部分SCADA、PLC等核心控制设备已连续运行超十年,已知高危漏洞长期未修复,安全防护基础较为薄弱。
《网络安全法》《关键信息基础设施安全保护条例》等法律法规相继实施,网络安全等级保护2.0标准也明确强化了对工控系统的安全防护要求。在政策驱动与技术发展的双重推动下,工控安全建设已成为水务行业的刚性需求。近年来,全球范围内水务工控安全事件频发,为有效抵御勒索病毒、参数篡改等安全威胁,保障供排水系统持续稳定运行,筑牢民生安全底线,加快构建完善的水务工控安全防护体系已刻不容缓。
防护对象:
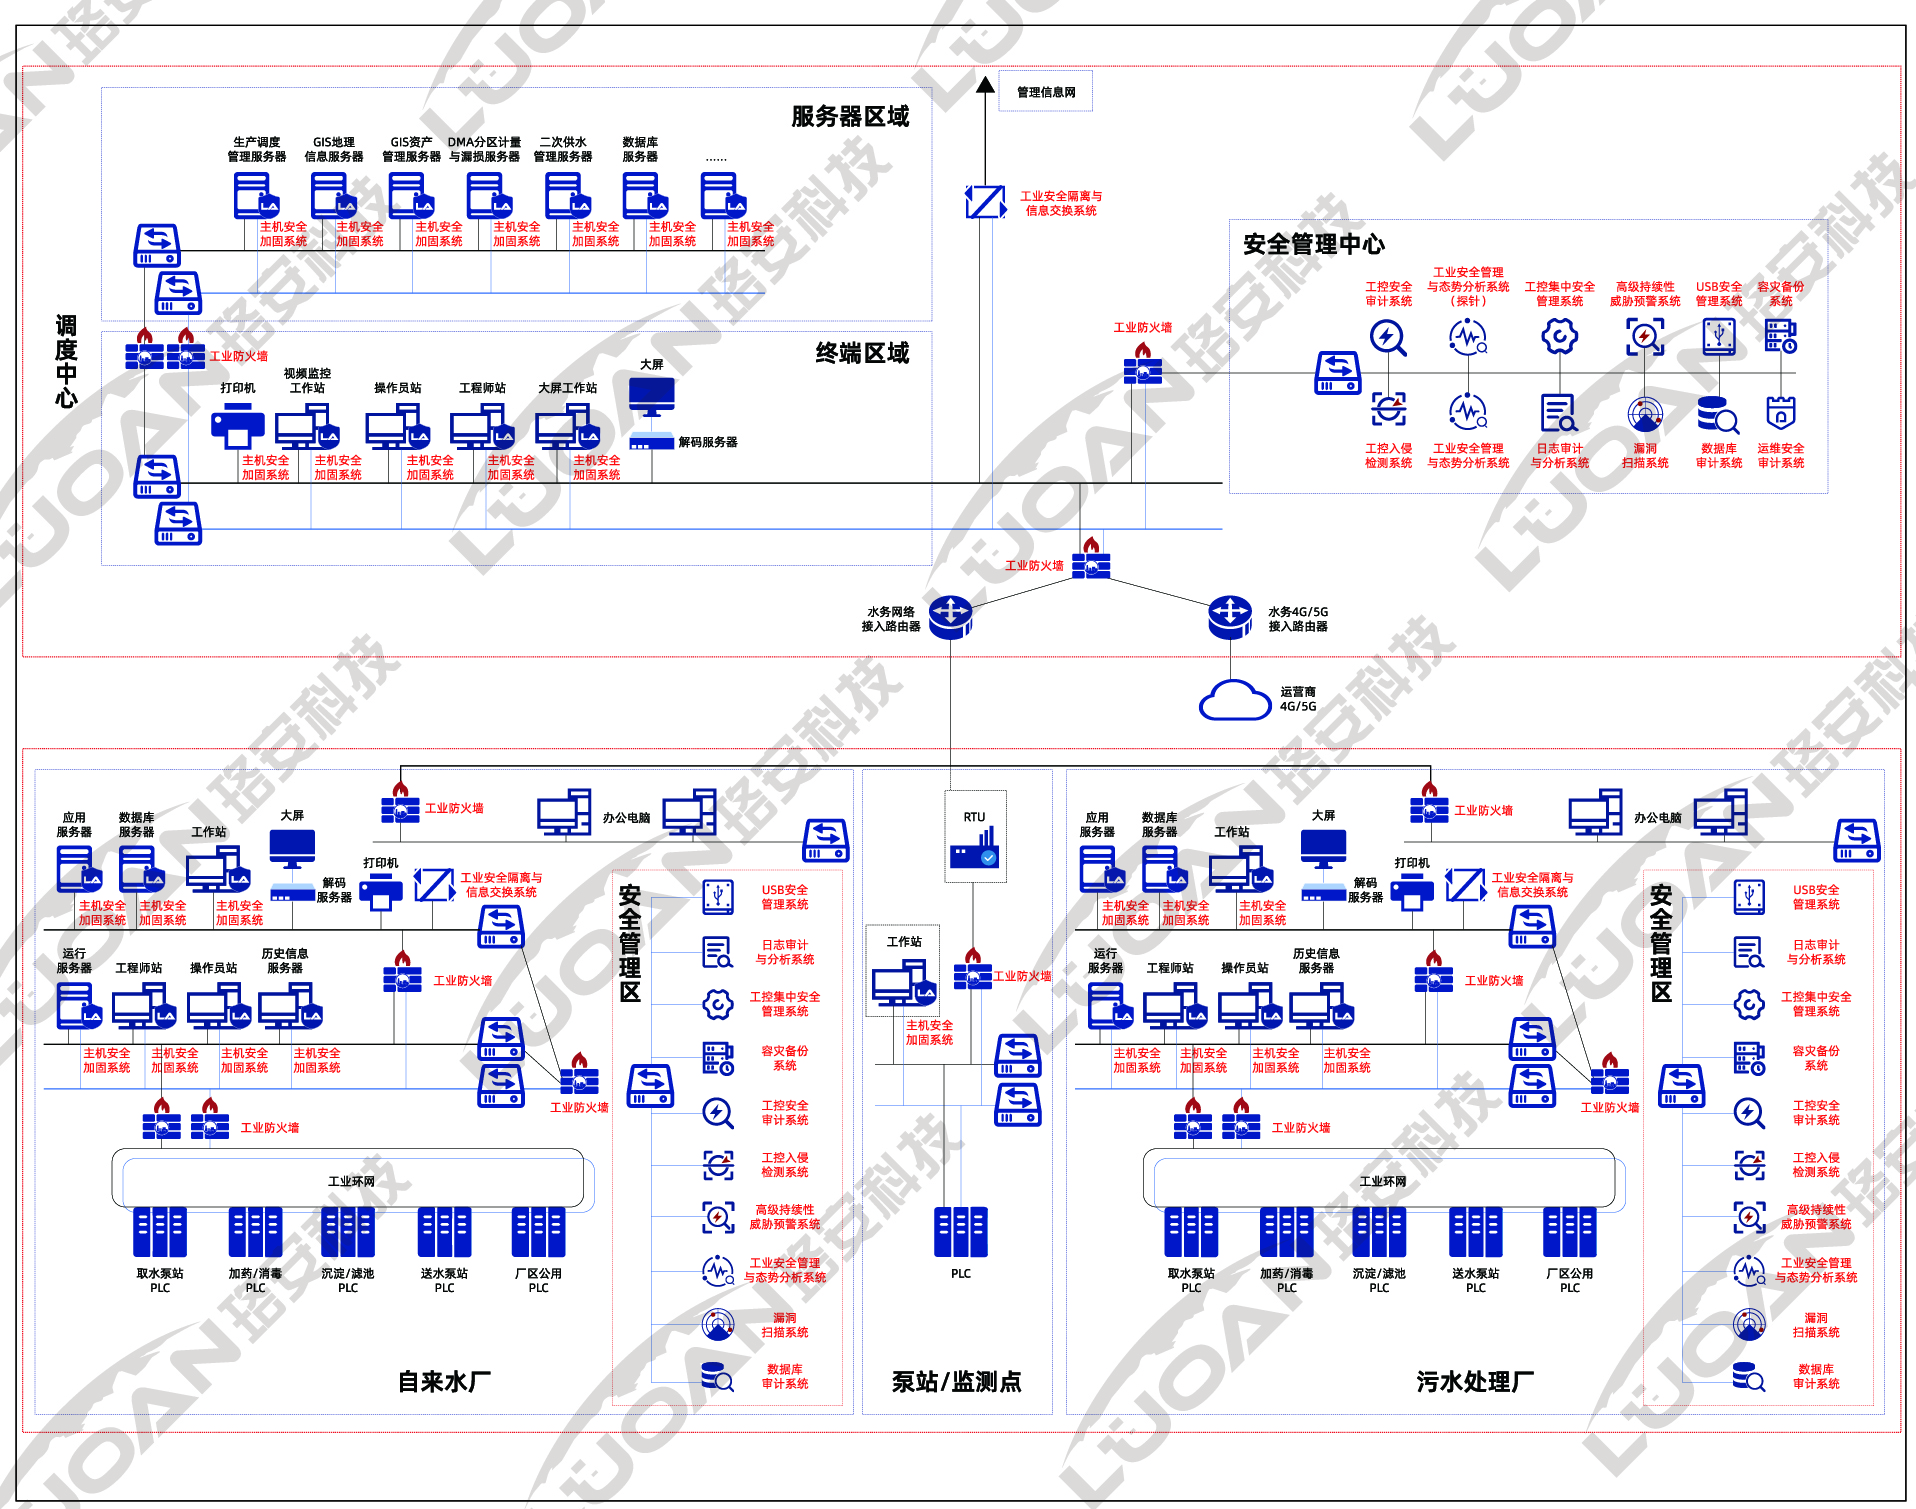
水务工业控制系统,包括供水生产、给水加压泵站、二次供水、污水处理、污水泵站等工控系统。
定级说明:
规模较小的厂 / 站工控系统通常按照“等保二级”建设,规模较大的自来水厂、污水处理厂工控系统通常按照“等保三级”建设。
在厂 / 站工控网络关键区域边界部署工业防火墙或隔离网闸,建立基于业务逻辑的区域隔离机制。通过细粒度访问控制与工业协议深度解析,实现对跨区域流量的精准管控与指令级过滤。协同部署入侵检测系统, 对网络中的通信行为进行深度检测与异常分析,实时预警并阻断渗透攻击和恶意指令,构建纵深防护体系,确保生产控制环境的边界清晰、安全稳固。

在厂 / 站工控网络汇聚节点部署工控安全审计、日志审计、运维审计、数据库审计及高级持续性威胁预警等系统,构建覆盖网络流量、设备日志、用户操作与数据库访问的全方位监测体系。通过实时采集与分析,精准识别异常访问、违规操作及潜在攻击行为,并实现及时告警与日志完整留存,从而为审计追溯与合规管理提供坚实支撑。

在厂 / 站所有工业主机部署主机安全加固系统,实现非法外联阻断、软件白名单管理及安全基线合规校验。同时,在网络内部署 USB 安全管理与容灾备份系统,实现移动存储介质从接入、使用到数据交换的全流程 闭环管控,并保障核心数据与配置的可用性。该方案全面加固主机安全防线和保障数据安全,有效防范病毒传入、数据泄露及系统中断风险。

在厂级安全管理中心部署工控集中安全管理系统、工业安全管理与态势分析系统,对水务工控网络进行全天候监测与智能分析,同时强化运维审计与统一权限管控。实现对网络流量、设备状态和安全事件的全面感知,精准发现系统脆弱性,实时感知环境内的未知威胁与潜在风险,并通过可视化呈现为安全决策提供数据支撑,从而系统性提升工控网络整体安全防护水平与协同响应能力。


珞安科技微信公众号