行业背景

化工行业是国民经济的重要基础产业,涵盖基础化工原料、精细化工、新材料、农药、化肥等多个领域,生产过程具有高温高压、易燃易爆、有毒有害、连续运行等显著特征。随着智能制造和工业互联网建设的不断推进,化工企业逐步引入DCS、SIS、SCADA、等工业控制系统,实现生产过程自动化、数字化和远程运维管理。

在数字化转型背景下,化工行业工业控制系统与企业管理网络、供应链系统、云平台之间的互联互通日益增强,网络边界逐渐模糊,系统暴露面扩大。与此同时,针对关键基础设施的网络攻击手段不断升级,包括APT攻击、勒索软件、供应链攻击、恶意代码植入等,一旦工业控制系统遭受入侵,可能导致生产装置异常停机、关键参数被篡改、危险化学品泄漏甚至重大安全事故,给企业安全生产和社会稳定带来严重影响。因此,构建符合化工行业特点的工业控制系统网络安全防护体系,实现“安全可控、风险可视、行为可审、事件可追溯”,已成为化工企业高质量发展的重要保障。


防护对象:

本方案防护对象为化工企业工业控制系统,该系统是用于生产过程控制、生产装置安全保护的软硬件系统和平台的集合,包括 DCS、PLC、SIS、SCADA 等系统。

定级说明:

化工企业工业控制系统通常按照“等保三级”进行建设。


需求分析
  • 安全域划分与边界安全防护需求
  • 工业协议感知与异常行为监测需求
  • 终端设备加固与风险治理需求
  • 安全统一管理与运营需求
工业控制系统应依据生产工艺流程与安全等级实施分区分域管理,明确生产控制区、监控管理区及数据交互区之间的安全边界。通过部署访问控制策略与通信审批机制,落实最小权限与最小通信原则,限制跨域访问路径,防止办公网络及外部系统对核心控制区造成影响,降低横向渗透与非法接入风险,确保网络结构安全、稳定、可控。
工业控制系统生产连续运行且涉及高危物料,控制指令或关键参数异常可能引发重大安全风险。因此需建设具备工业协议深度识别能力的安全监测体系,对控制命令下发、参数变更及异常通信进行实时分析与告警。通过对关键操作全过程留痕与行为基线分析,提升对非法访 问、异常操作及网络入侵的识别能力,保障生产过程安全稳定。
工程师站、操作员站及工业服务器等终端设备是重要控制节点,需建立统一安全基线加固标准,规范系统配置、端口服务及账号权限管理,降低系统暴露面;同时加强USB 等外设接口管控,防范恶意程序通过移动介质传播;定期漏洞扫描与分级整改,形成持续改进的终端风险治理机制,提升整体防护水平。
需构建涵盖运维管控、集中审计及统一管理的综合安全运营体系。对远程接入、账号权限分配及关键操作行为实施全过程管控与审计,实现日志集中采集、统一存储与关联分析,同时对各类安全设备进行集中纳管与策略统一下发,消除管理孤岛,依托态势感知能力,对多源安全数据进行关联分析与风险预警,形成持续监测与闭环处置的安全运营机制。
  • 安全域划分与边界安全防护需求
    工业控制系统应依据生产工艺流程与安全等级实施分区分域管理,明确生产控制区、监控管理区及数据交互区之间的安全边界。通过部署访问控制策略与通信审批机制,落实最小权限与最小通信原则,限制跨域访问路径,防止办公网络及外部系统对核心控制区造成影响,降低横向渗透与非法接入风险,确保网络结构安全、稳定、可控。
  • 工业协议感知与异常行为监测需求
    工业控制系统生产连续运行且涉及高危物料,控制指令或关键参数异常可能引发重大安全风险。因此需建设具备工业协议深度识别能力的安全监测体系,对控制命令下发、参数变更及异常通信进行实时分析与告警。通过对关键操作全过程留痕与行为基线分析,提升对非法访 问、异常操作及网络入侵的识别能力,保障生产过程安全稳定。
  • 终端设备加固与风险治理需求
    工程师站、操作员站及工业服务器等终端设备是重要控制节点,需建立统一安全基线加固标准,规范系统配置、端口服务及账号权限管理,降低系统暴露面;同时加强USB 等外设接口管控,防范恶意程序通过移动介质传播;定期漏洞扫描与分级整改,形成持续改进的终端风险治理机制,提升整体防护水平。
  • 安全统一管理与运营需求
    需构建涵盖运维管控、集中审计及统一管理的综合安全运营体系。对远程接入、账号权限分配及关键操作行为实施全过程管控与审计,实现日志集中采集、统一存储与关联分析,同时对各类安全设备进行集中纳管与策略统一下发,消除管理孤岛,依托态势感知能力,对多源安全数据进行关联分析与风险预警,形成持续监测与闭环处置的安全运营机制。
解决方案
安全域划分与边界安全防护能力建设

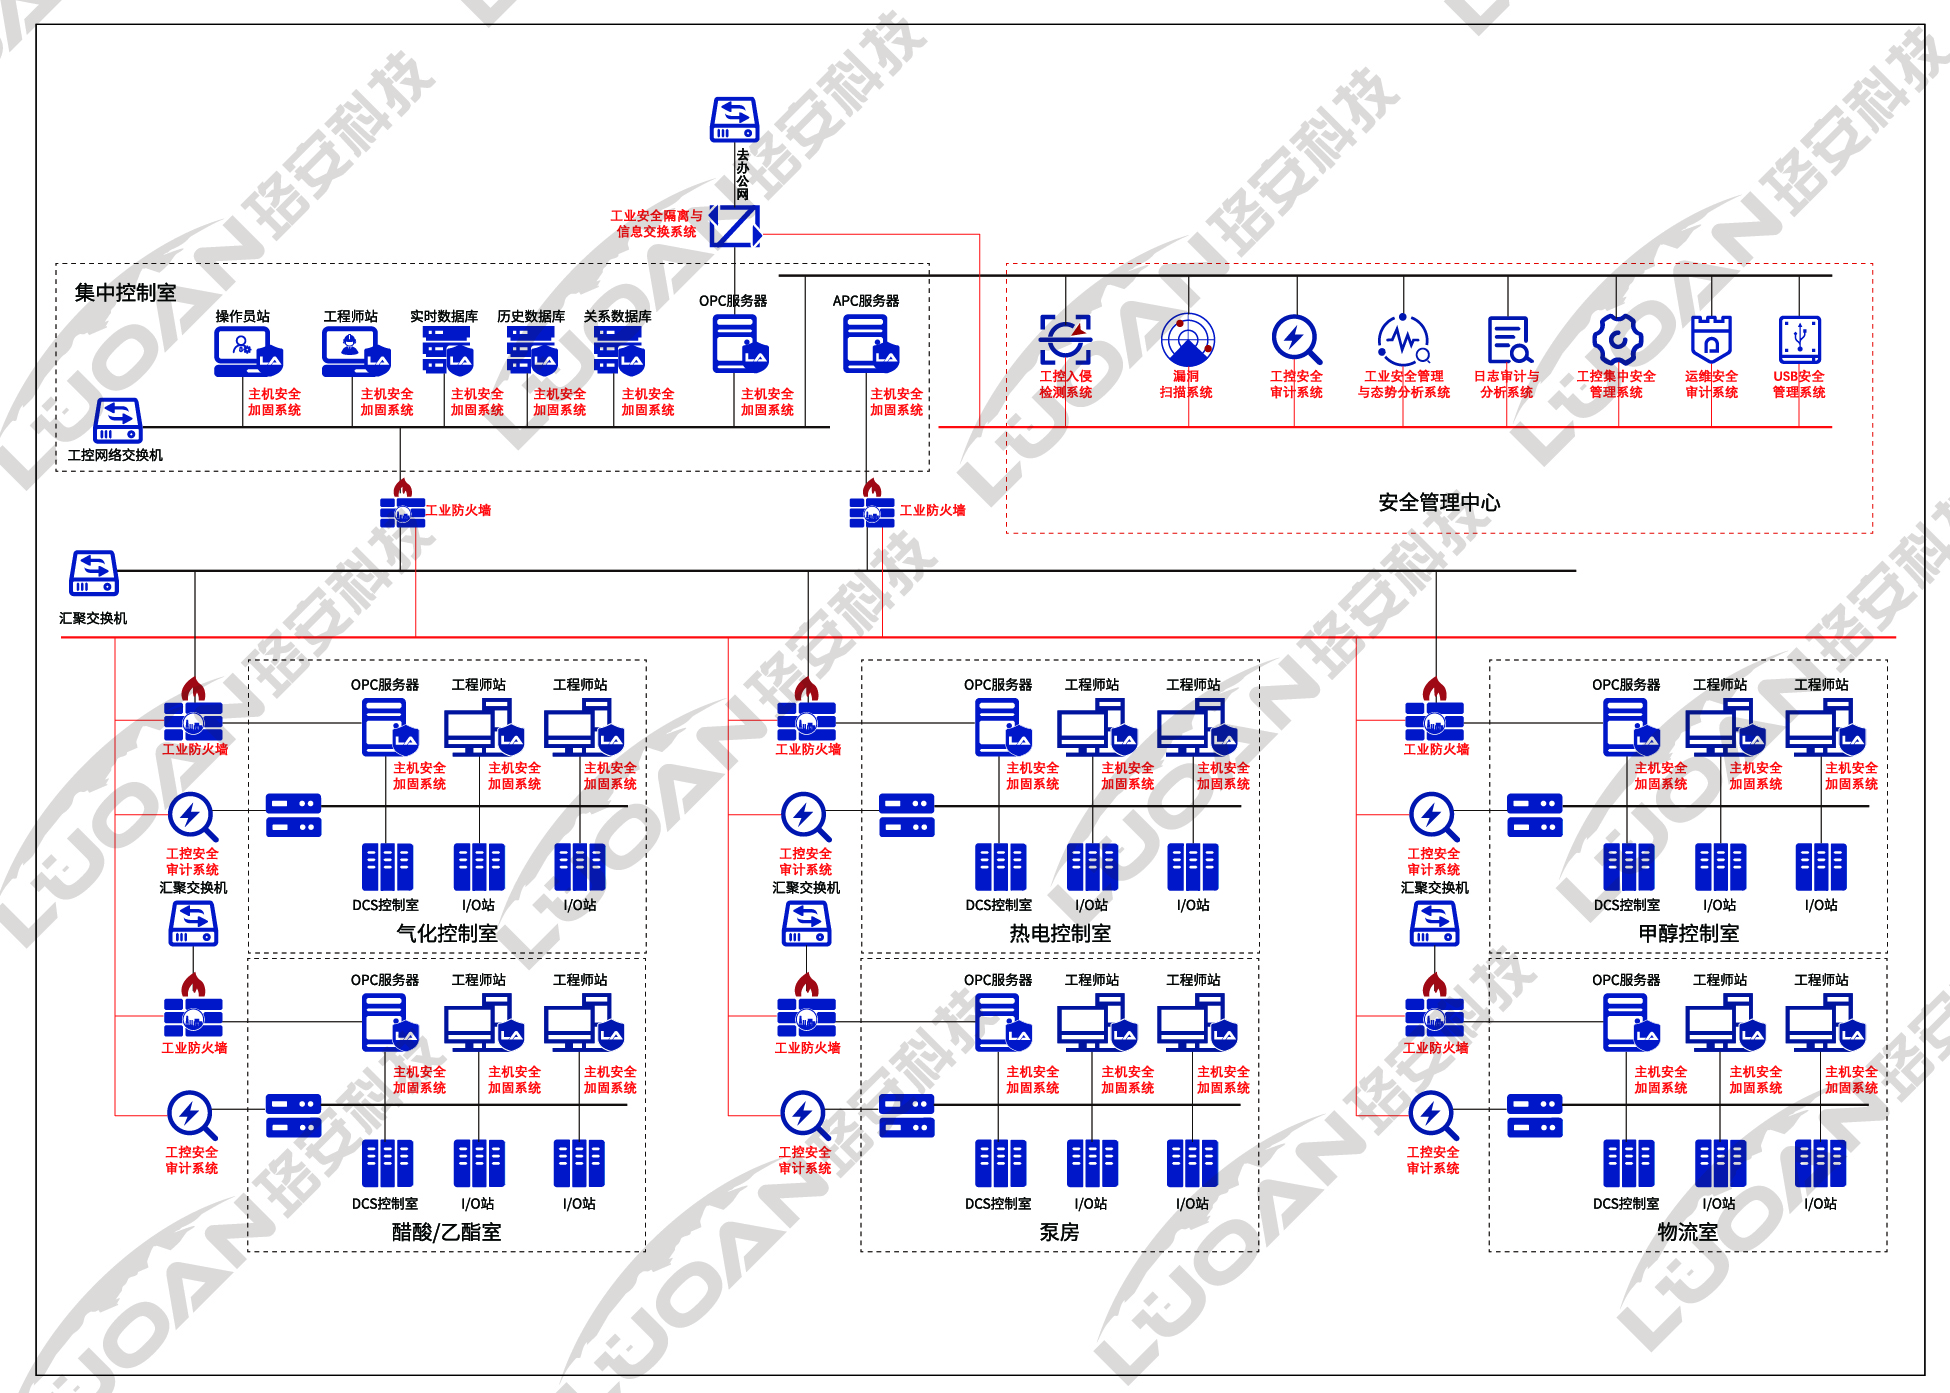
依据化工生产控制层级与业务属性,构建分区分域的网络安全架构,在工业控制网络与企业管理网络之间部署安全隔离与访问控制设备,形成清晰安全边界,工业控制网络内部通过协议白名单、端口控制及最小权限策略限制非必要通信,实现工业控制网络外部边界防护与内部防御协同的纵深防御体系,保障核心控制系统安全稳定运行。

工业协议解析与安全监测能力建设

在关键网络节点部署具备工业协议深度解析、安全事件实时监测的安全审计与入侵检测系统,对控制指令、参数变更及异常通信行为进行实时监测与告警,提升对非法访问、恶意扫描及 APT 攻击的识别能力,实现风险早发现、早预警、早处置。

终端设备加固与漏洞修复能力建设

部署主机防护软件,对工程师站、操作员站及工业服务器实施安全基线加固,强化账号权限、端口服务及系统配置管理,防范渗透攻击与主动泄密,解决终端设备面临的恶意代码执行、越权访问等各种异常问题;健全 USB 安全管理机制,防范恶意程序通过外设传播;建立漏洞扫描与整改流程,在保障生产连续性的前提下提升终端整体安全防护水平。

网络安全集中管理与运营体系建设

建设集中的安全管理与运营体系,实现对远程访问与关键操作实施全过程审计与留痕管理,资产集中纳管、日志统一采集与策略统一下发,并结合态势感知能力对多源数据进行关联分析与风险预警,形成“监测—分析—响应—整改”闭环安全运营机制,提升整体安全治理能力。

相关安全产品
工业防火墙
查看产品
工业安全隔离与信息交换系统
查看产品
工控安全审计系统
查看产品
工控入侵检测系统
查看产品
日志审计与分析系统
查看产品
运维安全审计系统
查看产品
工控集中安全管理系统
查看产品
工业安全管理与态势分析系统
查看产品
工控漏洞扫描系统
查看产品