行业背景

智能制造作为新一轮产业变革的重要方向,是推动制造业高质量发展的关键路径。随着工业互联网、5G、云计算、大数据、人工智能等技术在生产环节的深度融合,传统工业控制系统逐步向网络化、平台化、智能化方向演进,生产设备、控制系统与企业管理系统之间实现高度互联互通,构建起覆盖设计、生产、仓储、物流与运维的全流程数字化体系。

在高度互联的环境下,智能制造工业控制系统暴露面显著扩大,面临来自勒索软件、APT攻击、供应链攻击、恶意代码注入等多样化威胁。一旦核心控制系统被入侵,可能导致生产线停摆、设备异常运行、关键工艺参数被篡改,甚至引发安全生产事故与重大经济损失。因此,构建适应智能制造场景的纵深防御安全体系,已成为保障生产连续性与数据安全的关键任务。


防护对象:

本方案防护对象为智能制造企业工业控制系统,主要包含但不限于 SCADA 系统、 PLC 控制系统、工业机器人控制单元、边缘计算节点及相关数据库与服务器等软硬件系统。

定级说明:

智能制造企业工业控制系统通常按照“等保三级”进行建设。

需求分析
  • 网络边界安全防护需求
  • 工业协议安全监测需求
  • 终端设备安全防护需求
  • 运维安全与访问管控需求
  • 安全审计与日志管理需求
  • 安全统一管理与态势感知需求
工业控制网络需要与办公网络、外部网络进行互联互通,若缺乏有效的边界防护措施,可能导致病毒、攻击流量或非法访问进入工业控制网络,影响生产系统稳定运行,因此需要对关键网络边界进行严格访问控制和隔离防护。
工业控制网络中大量使用 Modbus、OPC、S7 等工业协议,这些协议普遍缺乏认证与加密机制,容易被攻击者利用进行非法控制或数据篡改,因此需要具备对工业协议通信行为的识别、监测与异常分析能力。
工业控制系统中的工程师站、操作员站、服务器等终端设备长期运行,系统补丁更新困难且防护能力有限,一旦感染病毒或被恶意利用,可能直接影响生产控制系统安全与稳定运行。
生产系统日常需要运维人员进行维护、配置调整及系统管理,如果缺乏统一的运维访问管控机制,可能导致越权操作、误操作或账号滥用,给生产系统带来安全风险。
工业控制系统中的网络设备、安全设备及主机系统会产生大量运行日志,如果缺乏集中审计与分析能力,难以及时发现安全事件,也无法为事后追溯与责任认定提供依据。
工业控制系统中安全设备类型多、系统复杂,如果缺乏统一管理与安全态势平台,难以全面掌握工业控制网络整体安全状况,也不利于安全事件的快速响应与决策。
  • 网络边界安全防护需求
    工业控制网络需要与办公网络、外部网络进行互联互通,若缺乏有效的边界防护措施,可能导致病毒、攻击流量或非法访问进入工业控制网络,影响生产系统稳定运行,因此需要对关键网络边界进行严格访问控制和隔离防护。
  • 工业协议安全监测需求
    工业控制网络中大量使用 Modbus、OPC、S7 等工业协议,这些协议普遍缺乏认证与加密机制,容易被攻击者利用进行非法控制或数据篡改,因此需要具备对工业协议通信行为的识别、监测与异常分析能力。
  • 终端设备安全防护需求
    工业控制系统中的工程师站、操作员站、服务器等终端设备长期运行,系统补丁更新困难且防护能力有限,一旦感染病毒或被恶意利用,可能直接影响生产控制系统安全与稳定运行。
  • 运维安全与访问管控需求
    生产系统日常需要运维人员进行维护、配置调整及系统管理,如果缺乏统一的运维访问管控机制,可能导致越权操作、误操作或账号滥用,给生产系统带来安全风险。
  • 安全审计与日志管理需求
    工业控制系统中的网络设备、安全设备及主机系统会产生大量运行日志,如果缺乏集中审计与分析能力,难以及时发现安全事件,也无法为事后追溯与责任认定提供依据。
  • 安全统一管理与态势感知需求
    工业控制系统中安全设备类型多、系统复杂,如果缺乏统一管理与安全态势平台,难以全面掌握工业控制网络整体安全状况,也不利于安全事件的快速响应与决策。
解决方案
网络边界安全防护能力建设

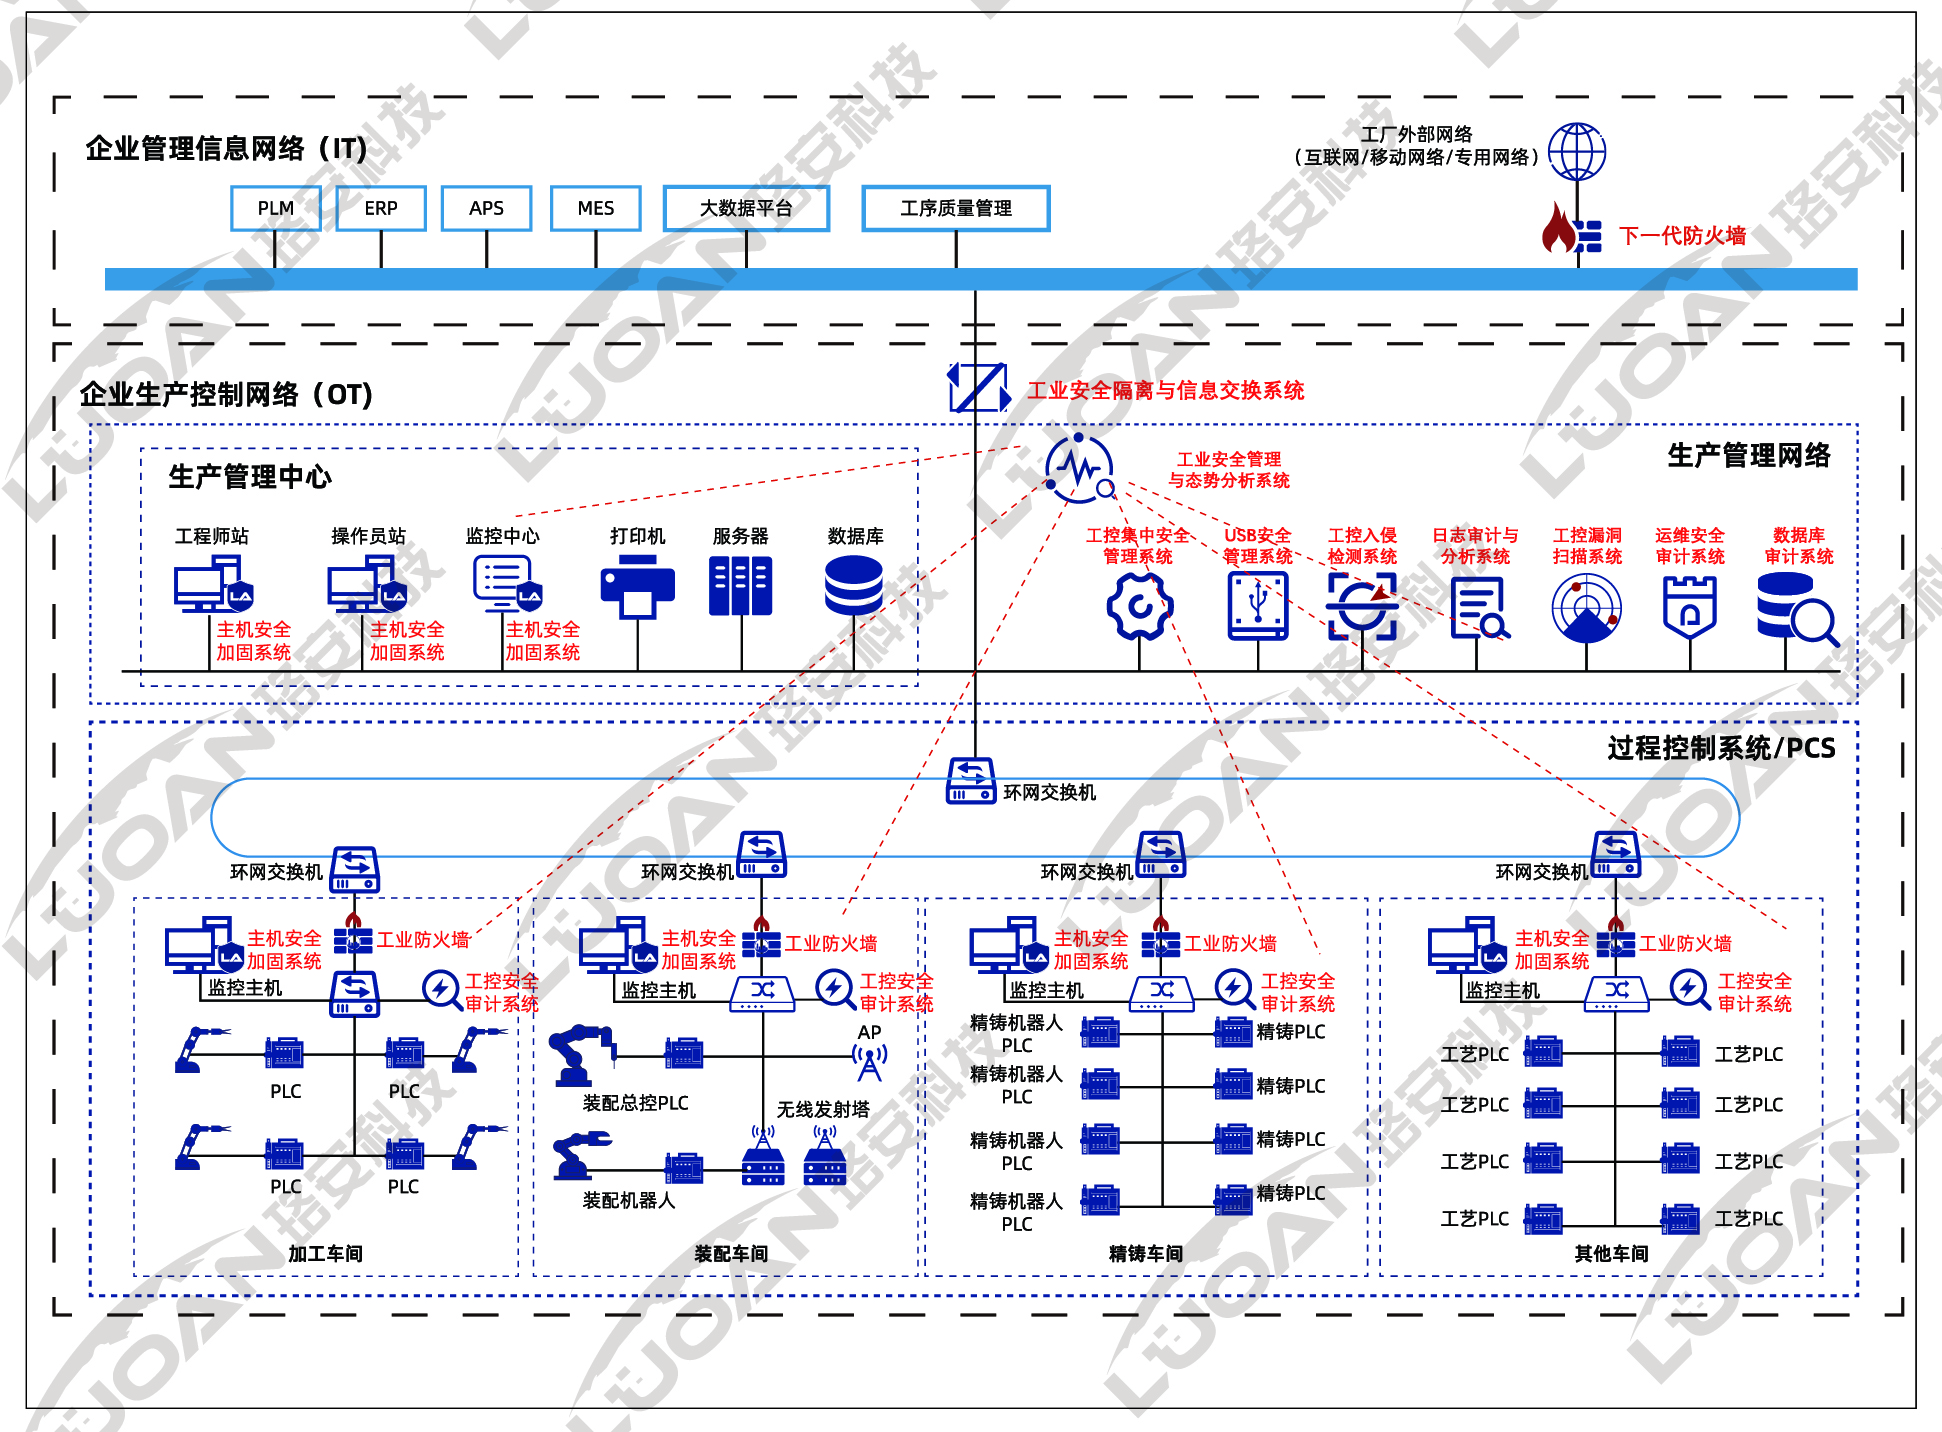
在工业控制网络关键边界部署安全隔离设备,通过访问控制策略、协议白名单及网络分区隔离,实现生产网、管理网和外部网络之间的安全隔离,限制非法访问和异常通信,确保工业控制网络边界安全。

工业协议安全监测能力建设

部署工业入侵检测和工业网络监测系统,对工业协议进行深度解析与行为分析,实时监测异常通信、非法指令和异常流量,并通过告警和日志记录实现安全事件可视化,提升工业网络安全监测与预警能力。

终端设备安全防护能力建设

部署工业主机安全防护软件,对关键终端进行主机加固、恶意代码防护、漏洞管理及应用白名单控制,同时限制不必要的系统服务与权限,从终端层面提升工业控制系统的整体安全防护能力。

运维安全与访问管控能力建设

部署运维安全管理平台,实现统一身份认证、访问授权与操作审计,对运维行为进行全过程记录与回溯,同时采用最小权限控制策略,规范运维操作流程,确保运维行为安全可控。

安全审计与日志管理能力建设

部署日志审计与分析平台,对网络设备、安全设备及工业主机日志进行集中采集、存储与分析,通过关联分析和可视化展示实现安全事件识别与溯源,提高安全审计与事件响应能力。

安全统一管理与态势感知需求

部署工业安全管理与态势感知平台,对安全设备、网络流量及日志信息进行集中管理与关联分析,通过可视化态势展示、风险评估及告警联动,实现工业控制系统安全的集中监控与统一管理。

相关安全产品
工业防火墙
查看产品
工业安全隔离与信息交换系统
查看产品
工控安全审计系统
查看产品
日志审计与分析系统
查看产品
运维安全审计系统
查看产品
工控集中安全管理系统
查看产品
工业安全管理与态势分析系统
查看产品