行业背景

市政燃气行业是城市基础设施与能源供应体系的重要组成部分,为工业、商业及居民生活提供优质气体燃料,在城市现代化进程中发挥着关键作用。提升城市燃气化水平,对改善居民生活质量、优化城市环境、提高能源利用效率具有重要意义。


当前,市政燃气行业的信息化与智慧化建设正在快速发展。为满足决策与管理服务数据信息化的要求,燃气企业大量信息资源、控制数据及工控设备逐步接入互联网,业务能力持续提升的同时,也面临着来自网络空间的各类安全威胁与攻击风险。一旦燃气系统遭受网络攻击,不仅影响居民正常生活,还可能引发生产安全事故,甚至造成社会恐慌。


市政燃气管网属于国家关键信息基础设施,需严格遵循国家及行业相关标准,对网络、终端、设备、应用与数据实施全方位安全防护,有效防范网络安全事件,全面提升防护能力,保障市政燃气信息化与智慧化建设安全稳定推进。


防护对象:

涵盖市政燃气管网核心工控资产与工控网络系统,如 SCADA 系统、网络等直接参与管网运行调控的核心系统与设施。

定级说明:

通常将燃气 SCADA 系统(含调度中心及所辖场站)整体定级为等保三级;防护等级上,调度中心执行“等保三级”标准,其下属场站执行“等保二级”标准。


需求分析
  • 区域边界安全需求
  • 通信网络安全需求
  • 计算环境安全需求
  • 安全管理中心需求
各场站内部工控系统与其他业务系统、场站与调度中心等安全域之间,需建立完善且具有针对性的安全防护措施。应结合燃气输配工艺流程与实际业务场景,科学划分安全域,设置基于业务需求的细粒度访问控制策略与精细化入侵防范机制。尤其针对跨域传输的 Modbus、DNP3 等工控协议,需进行深度解析,并依据解析结果实施精细化访问控制,从源头阻断非法访问、恶意指令注入等攻击行为,确保域间数据交互安全。
场站及调度中心工控系统的关键网络节点普遍缺乏专业的安全审计能力,难以对用户操作行为与安全事件进行全面审计,无法及时发现潜在异常。工控系统中工程师站的组态变更、操控指令调整、PLC 程序下装、数据写操作、设备负载变更等关键操作,需加强有效异常检测机制,及时发现安全隐患,确保燃气输配设备的稳定运行与生产安全。
SCADA 工控系统环境相对封闭,建设初期往往侧重功能实现,缺乏抵御网络攻击的识别与防护手段。此外,系统补丁更新不及时,长期运行积累大量高危漏洞,加之安全管理制度与技术防护措施不完善,导致工控系统在面对攻击时极为脆弱,给燃气安全生产带来严重隐患。
当前市政燃气工控系统在安全策略制定、账户权限管理、日志归集分析等方面,既缺乏技术支持,也缺少规范统一的管理制度。难以对系统日志、监测数据及告警信息进行深度分析与统计研判,无法精准识别与溯源可疑行为。同时,亟需实现对各安全设备、系统及主机的统一管理、配置、监控、实时告警与流量分析,以降低运维成本,提升安全事件响应效率。
  • 区域边界安全需求
    各场站内部工控系统与其他业务系统、场站与调度中心等安全域之间,需建立完善且具有针对性的安全防护措施。应结合燃气输配工艺流程与实际业务场景,科学划分安全域,设置基于业务需求的细粒度访问控制策略与精细化入侵防范机制。尤其针对跨域传输的 Modbus、DNP3 等工控协议,需进行深度解析,并依据解析结果实施精细化访问控制,从源头阻断非法访问、恶意指令注入等攻击行为,确保域间数据交互安全。
  • 通信网络安全需求
    场站及调度中心工控系统的关键网络节点普遍缺乏专业的安全审计能力,难以对用户操作行为与安全事件进行全面审计,无法及时发现潜在异常。工控系统中工程师站的组态变更、操控指令调整、PLC 程序下装、数据写操作、设备负载变更等关键操作,需加强有效异常检测机制,及时发现安全隐患,确保燃气输配设备的稳定运行与生产安全。
  • 计算环境安全需求
    SCADA 工控系统环境相对封闭,建设初期往往侧重功能实现,缺乏抵御网络攻击的识别与防护手段。此外,系统补丁更新不及时,长期运行积累大量高危漏洞,加之安全管理制度与技术防护措施不完善,导致工控系统在面对攻击时极为脆弱,给燃气安全生产带来严重隐患。
  • 安全管理中心需求
    当前市政燃气工控系统在安全策略制定、账户权限管理、日志归集分析等方面,既缺乏技术支持,也缺少规范统一的管理制度。难以对系统日志、监测数据及告警信息进行深度分析与统计研判,无法精准识别与溯源可疑行为。同时,亟需实现对各安全设备、系统及主机的统一管理、配置、监控、实时告警与流量分析,以降低运维成本,提升安全事件响应效率。
解决方案
安全区域边界解决方案

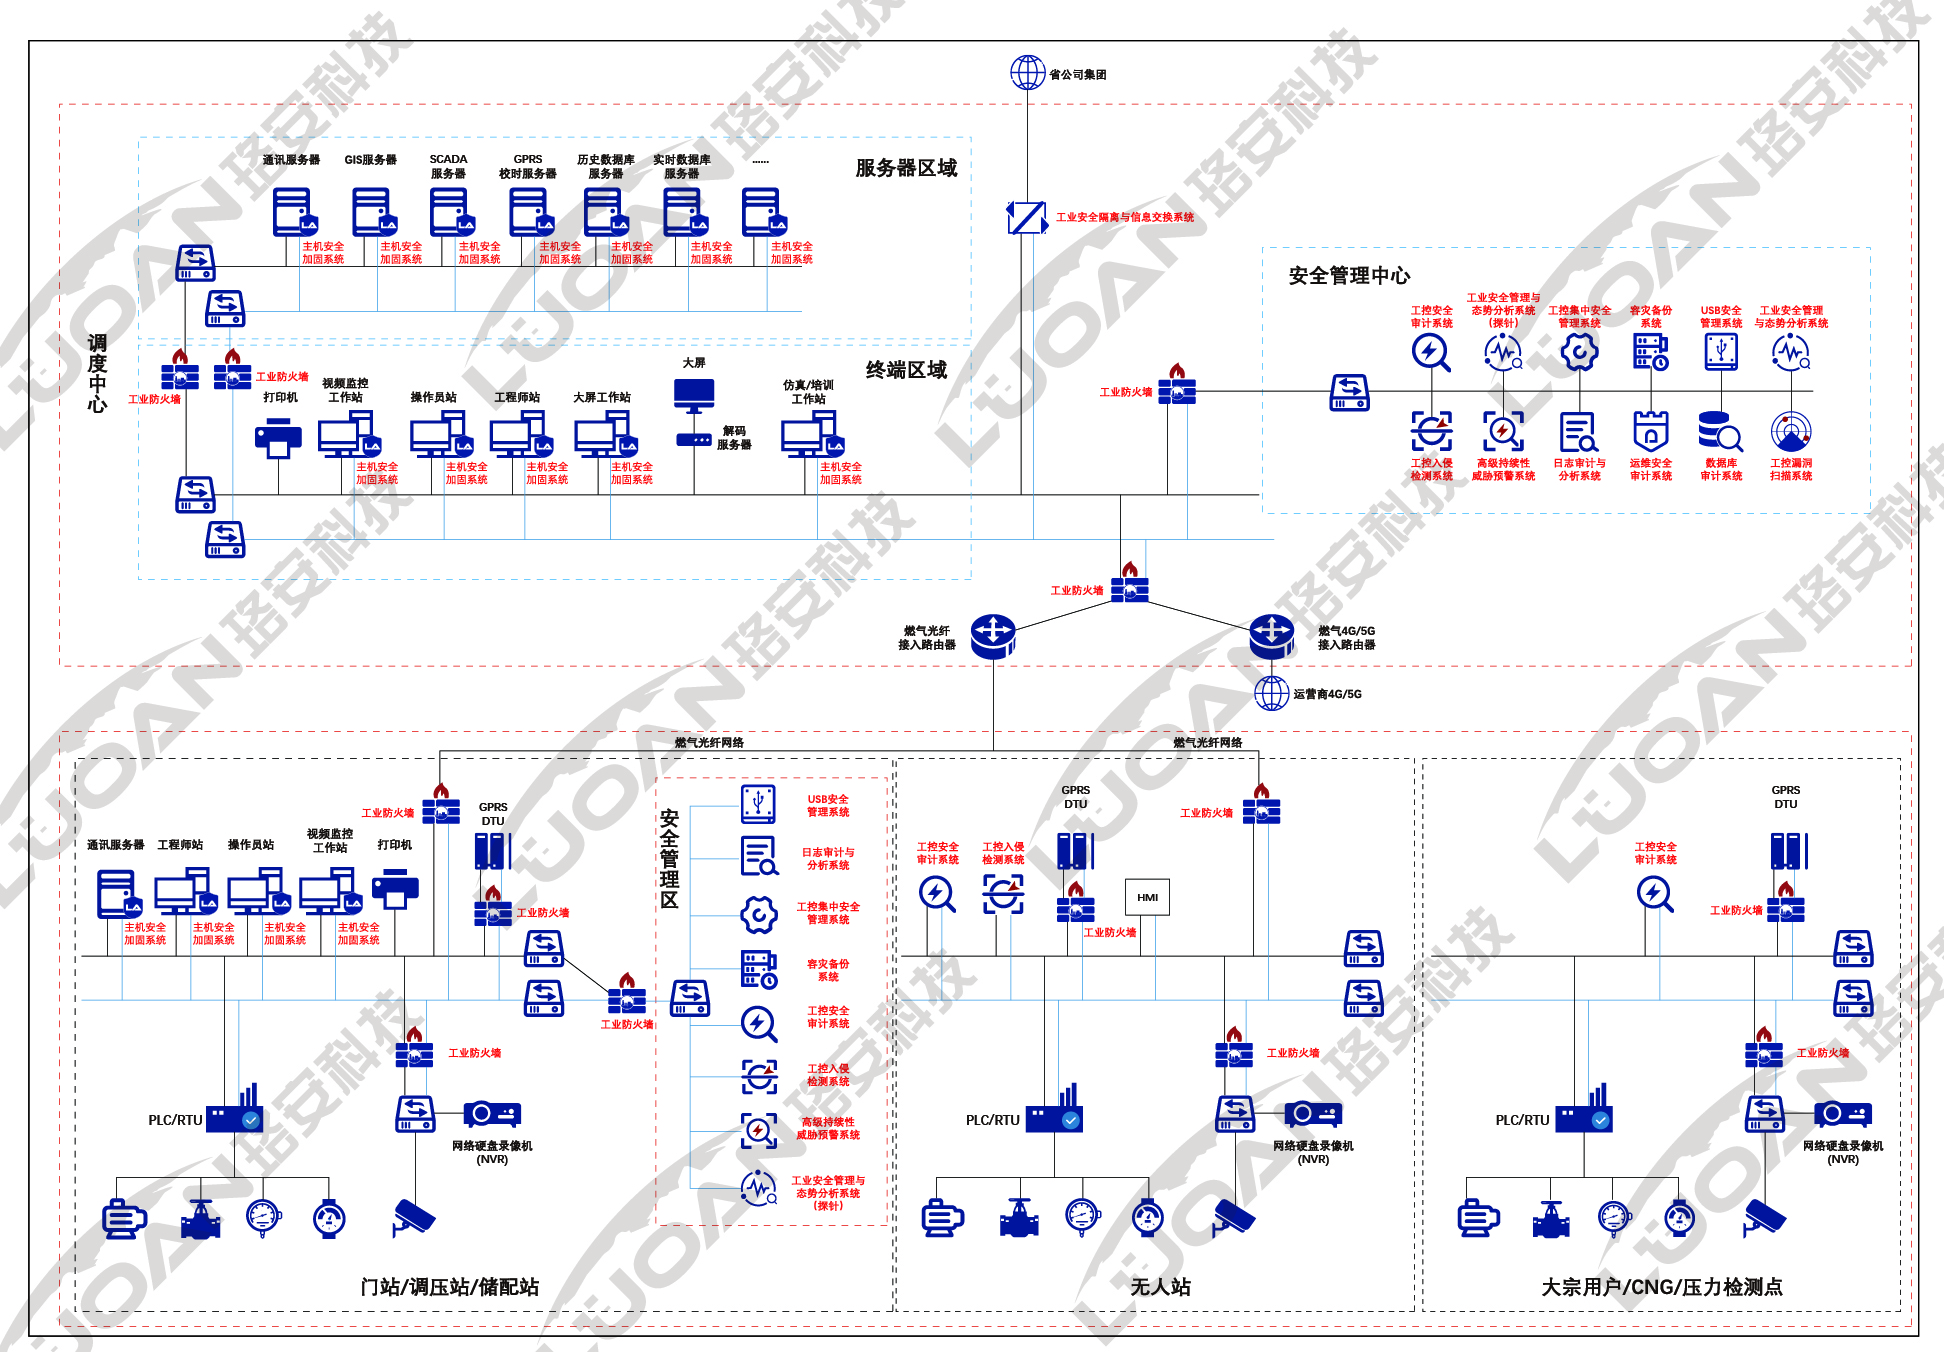
在调度中心 SCADA 系统与业务系统之间、各值守场站边界部署安全隔离设备,实现逻辑隔离,并基于业务实施访问控制,对工业指令进行精准过滤。同时,在不同安全域边界旁路部署工控入侵检测系统,增强防火墙防护能力,实现对恶意入侵、拒绝服务等威胁的精准识别与全面防护,构建清晰可控的安全边界。

安全通信网络解决方案

在调度中心及各场站关键节点部署多个专业网络安全审计设备,实现全天候全覆盖的安全监测能力,可实时检测工控网络中的违规操作、异常流量及不明设备接入,全面覆盖网络攻击与关键操作异常行为审计,及时预警安全风险,保障控制数据在传输中的机密性、完整性与可用性,确保通信网络安全可靠。

安全计算环境解决方案

在调度中心、各场站的服务器与工程师站等重要主机部署主机安全加固系统,实现非法外联阻断、软件白名单管理与安全基线合规检查,全面强化主机安全。同时部署 USB 安全管理系统,通过移动截止准入认证、恶意代码查杀、分级权限管控与操作审计,实现对移动存储介质从接入、使用到阻断的全流程闭环管理,有效防范移动存储设备引入的病毒与数据泄露风险。

安全管理中心解决方案

在调度中心及较大规模场站部署工控安全集中管理系统与工业安全管理与态势分析系统,实现对燃气工控网络的立体监控与智能分析,并加强运维操作合规审计与统一权限管理。系统能够精准识别系统脆弱性,实时感知未知威胁与潜在风险,进行集中告警与可视化呈现,为安全态势评估与应急决策提供可靠的数据支撑。

相关安全产品
工业防火墙
查看产品
工业安全隔离与信息交换系统
查看产品
工控安全审计系统
查看产品
工控入侵检测系统
查看产品
日志审计与分析系统
查看产品
运维安全审计系统
查看产品
工控集中安全管理系统
查看产品