行业背景

城市供热系统是关键基础设施,其工控系统网络安全直接关系民生稳定与公共安全。在数字化、智能化转型中,安全风险防控已成为行业核心议题。供热工控系统采用热源侧、管网侧、调度中心三层架构,依托SCADA系统实现集中监控与远程控制,核心包括PLC、RTU、DCS等控制单元、数据采集终端、通信网络及监控平台,支撑供热全流程自动化运行。


当前行业网络安全风险突出,OT/IT边界模糊导致攻击面扩大,部分老旧设备存在未修复漏洞,防护体系碎片化且缺乏统一管理与应急响应机制,工业协议安全性低、人员意识薄弱,易引发勒索病毒、数据篡改等攻击,极端情况下可导致供热中断。《网络安全法》《关键信息基础设施安全保护条例》将供热系统纳入重点保护范围,等保2.0要求定期开展年度测评,关保制度强化全流程防护,《工业控制系统网络安全防护指南》进一步细化行业技术标准,推动企业落实安全主体责任,构建工控系统主动安全防御体系。


防护对象:

市政供热系统的防护对象涵盖调控中心系统、换热侧、热源侧等关键工控系统区域,同时包含相关数据传输链路、现场控制设备及配套辅助设施。

定级说明:

市政供热工控系统按影响范围、危害程度自主定级并备案,一般宜定为二级,核心重要系统宜定为三级。

需求分析
  • 边界安全防护需求
  • 网络安全监测需求
  • 计算环境加固需求
  • 集中安全管控需求
区域边界是网络安全的第一道防线,需防御外部非法接入、恶意代码渗透及数据违规传输风险,保障各区域间数据交互安全可控。应实现边界隔离与访问控制,精准管控不同区域终端、设备的访问权限,阻止非授权设备接入控制网络,同时过滤非法协议与恶意流量,避免因 边界突破引发供热调控异常或设备故障等安全事件。
为及时发现网络攻击、违规操作等安全隐患,需建立全面的监测审计机制。应对工控网络流量、设备日志、数据库操作等进行实时监测,精准识别异常访问、恶意指令注入、权限滥用等风险行为。同时,应实现操作日志与告警信息的完整留存与可追溯,满足合规审计要求, 确保在出现安全问题时能快速定位根源,保障供热系统持续稳定运行。
供热工控系统的服务器、PLC 控制器、操作终端等计算设备是核心生产载体,需防范病毒木马感染、配置恶意篡改、权限越权访问等风险,对这些计算设备进行安全加固。应建立严格的身份认证与权限管理体系,确保仅授权人员可操作核心设备与数据,防止因计算环境遭受破坏导致供热调控失效或数据泄露。
为实现安全风险的集中管控与高效处置,需搭建统一的安全管理中心。应对全网安全设备、防护策略、监测告警数据进行集中管理,实现安全状态可视化、风险告警集中化、应急处置流程化。应具备策略统一配置与风险态势分析等能力,及时汇总分析安全隐患并制定针对性防控措施,从而提升工控系统整体安全防护水平与应急处置效率。
  • 边界安全防护需求
    区域边界是网络安全的第一道防线,需防御外部非法接入、恶意代码渗透及数据违规传输风险,保障各区域间数据交互安全可控。应实现边界隔离与访问控制,精准管控不同区域终端、设备的访问权限,阻止非授权设备接入控制网络,同时过滤非法协议与恶意流量,避免因 边界突破引发供热调控异常或设备故障等安全事件。
  • 网络安全监测需求
    为及时发现网络攻击、违规操作等安全隐患,需建立全面的监测审计机制。应对工控网络流量、设备日志、数据库操作等进行实时监测,精准识别异常访问、恶意指令注入、权限滥用等风险行为。同时,应实现操作日志与告警信息的完整留存与可追溯,满足合规审计要求, 确保在出现安全问题时能快速定位根源,保障供热系统持续稳定运行。
  • 计算环境加固需求
    供热工控系统的服务器、PLC 控制器、操作终端等计算设备是核心生产载体,需防范病毒木马感染、配置恶意篡改、权限越权访问等风险,对这些计算设备进行安全加固。应建立严格的身份认证与权限管理体系,确保仅授权人员可操作核心设备与数据,防止因计算环境遭受破坏导致供热调控失效或数据泄露。
  • 集中安全管控需求
    为实现安全风险的集中管控与高效处置,需搭建统一的安全管理中心。应对全网安全设备、防护策略、监测告警数据进行集中管理,实现安全状态可视化、风险告警集中化、应急处置流程化。应具备策略统一配置与风险态势分析等能力,及时汇总分析安全隐患并制定针对性防控措施,从而提升工控系统整体安全防护水平与应急处置效率。
解决方案
区域边界隔离解决方案

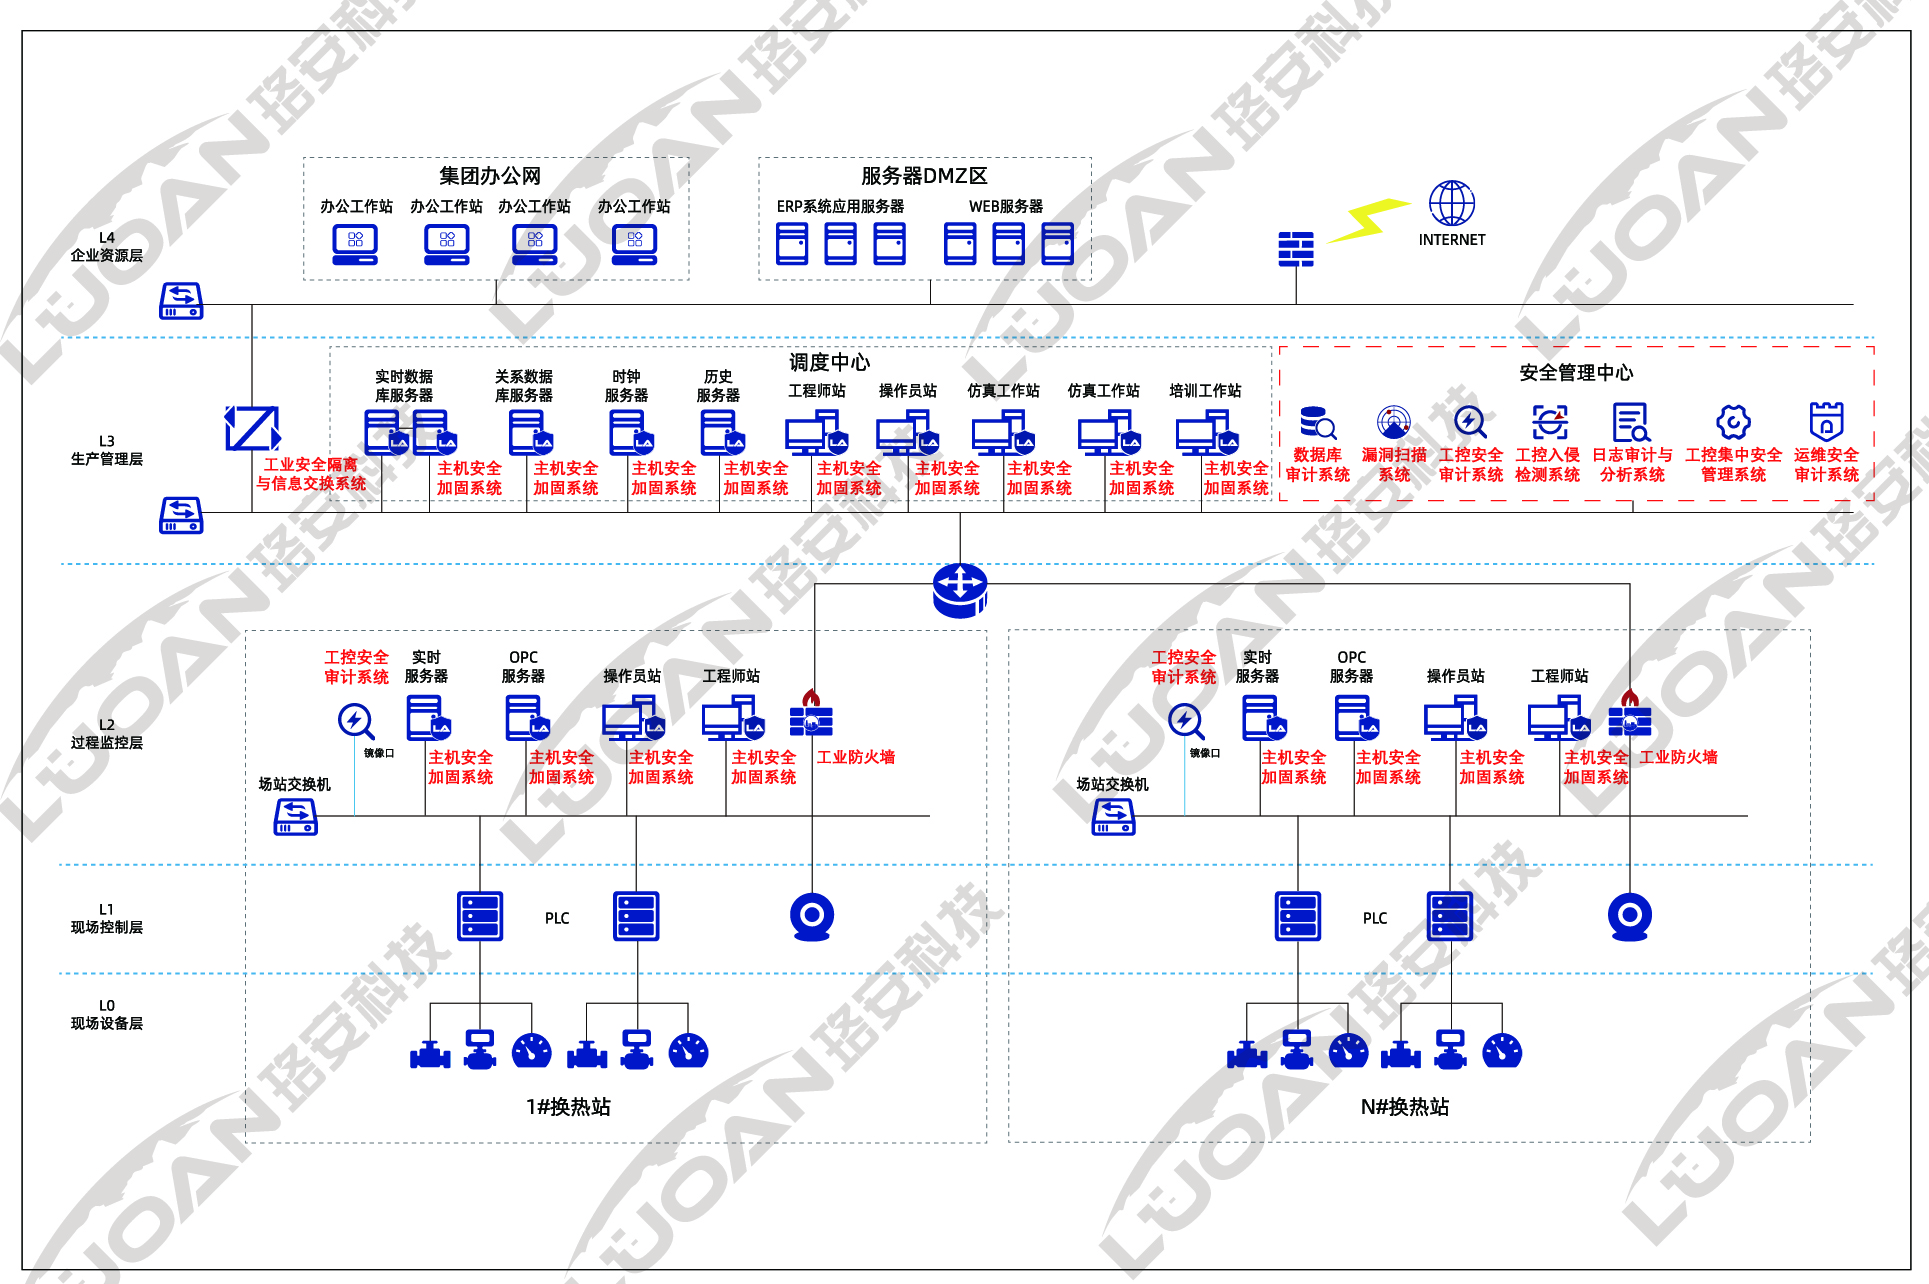
部署工业防火墙、网闸等防护设备,划分安全区域并实施有效隔离。依据“最小权限”原则配置访问控制策略,严格管控区域间数据交互与设备访问。同时部署入侵检测系统,实时监测非法协议、恶意流量及攻击行为。通过建立边界安全基线,构建“隔离 + 管控 + 检测”三重边界防护体系,确保区域边界安全可控。

网络监测审计解决方案

部署监测审计类设备,实时采集网络流量、运行日志、运维操作及数据库操作等数据。利用异常检测算法识别违规操作、网络攻击等风险行为,并及时触发告警。完整留存审计日志与告警信息,满足合规追溯要求。建立监测审计常态化机制,形成监测、告警、溯源、处置的闭环管理,提升风险发现与处置能力。

主机安全加固解决方案

在核心计算设备上部署主机安全加固系统,定期开展系统加固,建立多因素身份认证体系,严格管控设备访问权限。搭建漏洞管理平台,定期扫描并修复设备漏洞。对 PLC 等工控设备进行固件安全检测与防护,禁止非授权配置修改。从设备、系统、权限多维度构建计算环境安全防护体系,保障核心设备稳定运行。

安全管理中心解决方案

搭建统一的工控安全管理平台,整合边界防护、监测审计、主机加固等各组件数据。实现安全状态实时可视化呈现、风险告警集中管理与联动响应。支持安全策略统一配置,定期开展安全态势分析与风险评估。建立标准化应急处置流程,明确响应机制与责任分工,实现安全事件快速处置,系统化提升工控系统整体安全管控能力。

相关安全产品
工业防火墙
查看产品
工业安全隔离与信息交换系统
查看产品
工控安全审计系统
查看产品
工控入侵检测系统
查看产品
日志审计与分析系统
查看产品
运维安全审计系统
查看产品
工控集中安全管理系统
查看产品