石油炼化行业作为国家能源安全与经济发展的核心支柱产业,承担着原油加工、成品油及化工产品生产供应的战略使命,其生产运行的稳定性、连续性直接关系到能源保障、产业链安全乃至社会公共利益。近年来,石油炼化行业在数字化浪潮与“智能制造”战略的双重驱动下,加速推进信息化与工业化深度融合,工业控制系统从传统分散控制逐步接入工业互联网平台,融入5G、边缘计算、大数据、人工智能等新技术,形成了覆盖生产调度、过程控制、能耗管理等业务的智能控制体系。
在地缘政治博弈、经济利益驱动等多重因素的影响下,石油炼化行业因其战略价值与经济属性,已成为网络攻击的高价值目标,攻击手段从传统病毒传播升级为APT攻击、勒索软件入侵、恶意代码注入等精准化攻击,一旦防护体系被突破,可能导致控制系统参数被篡改、生产流程中断、核心数据泄露等严重后果,甚至引发高温高压设备爆炸、有毒有害物质泄漏等重大安全事故。
防护对象:
本方案防护对象为石油炼化企业工业控制系统,该系统是用于生产过程控制、生产装置安全保护的软硬件系统和平台的集合,包括 DCS、PLC、SIS、SCADA 等系统。
定级说明:
石油炼化企业工业控制系统通常按照“等保三级”进行建设。
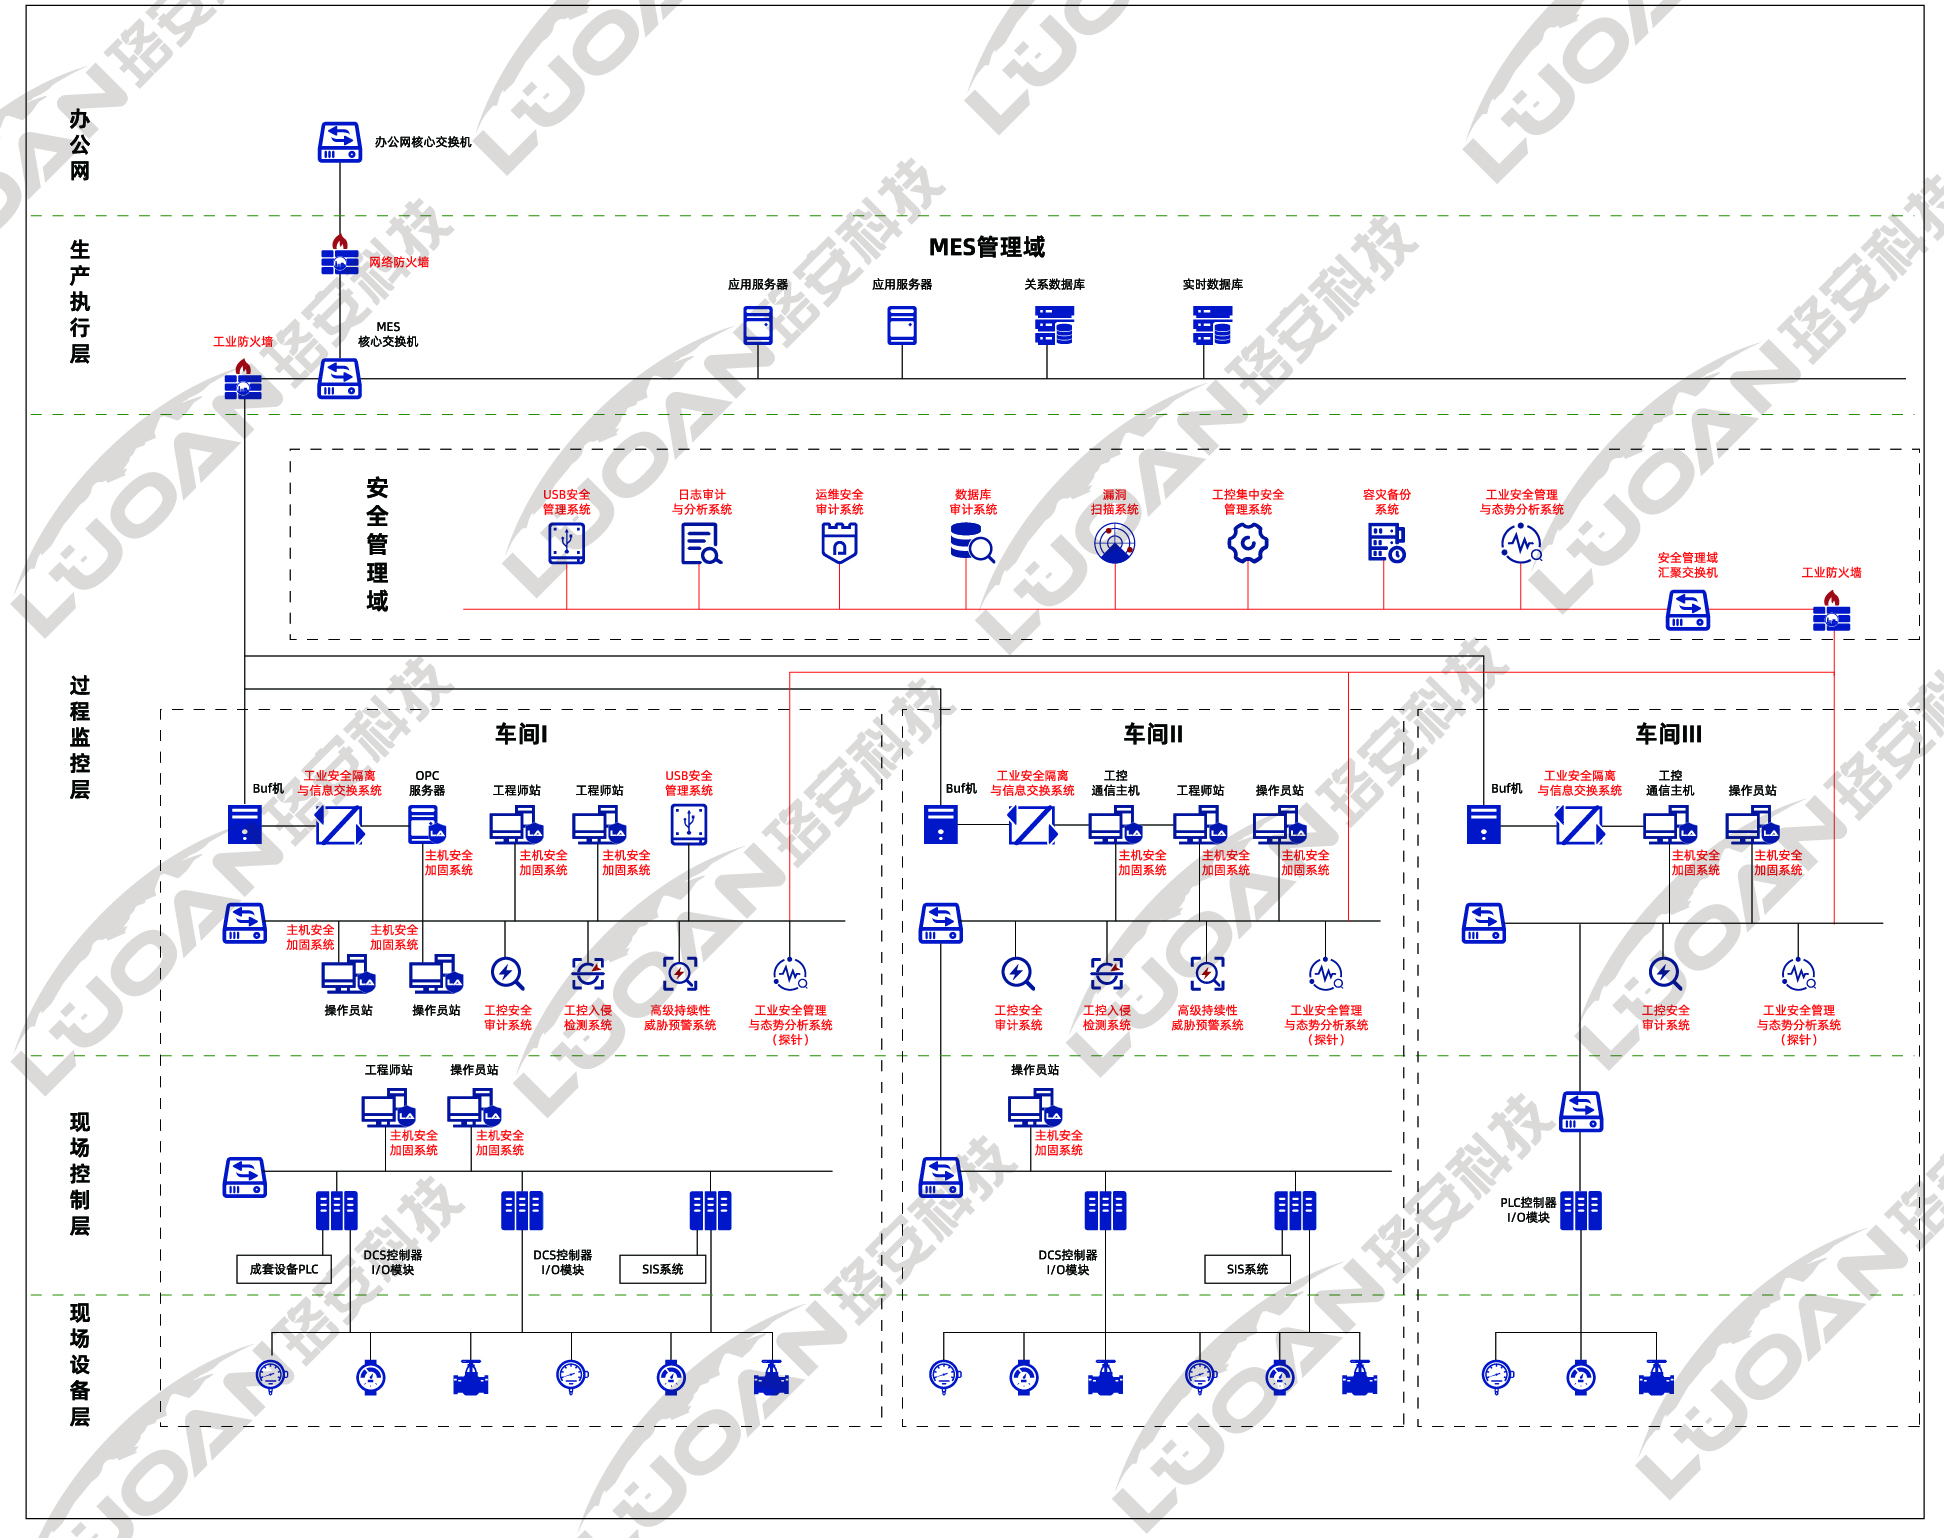
在过程监控层与生产执行层网络之间部署边界安全隔离设备,建议采用物理隔离手段,禁止生产执行层直接访问工业控制网络,实现非实时数据摆渡;在工业控制系统内部各区域边界建议采用逻辑隔离设备,通过安全隔离、访问控制和协议过滤等手段,实现最小必要的受控通信。

在工业控制系统重要网络节点部署安全监测类设备,例如工控安全审计、数据库审计、工控入侵检测以及高级持续性威胁预警等系统,一方面审计网络中敏感的工业操作指令,另一方面检测网络中存在的网络入侵、恶意攻击、病毒传播、数据泄露等安全事件并及时告警。

针对工业主机,通过部署主机安全加固系统,采用安全标记、访问控制、完整性保护等策略提升操作系统整体安全防护能力;通过部署 USB 安全管理系统,对移动存储介质进行管控与病毒查杀;通过部署漏洞扫描系统,定期检测工业主机中存在的各种脆弱性问题并进行漏洞修复或针对性防护。

通过部署网络安全管理设备,建设统一的运维管控与安全管理体系,实现工业控制系统网络的资产发现与拓扑管理、日志集中采集与审计分析、运维权限管控与行为审计、安全集中管理与策略统一下发、威胁监测与态势感知、事件告警与应急响应等功能,全面提升工业控制系统整体网络安全管控水平。


珞安科技微信公众号