行业背景

油库作为能源储存与中转的关键信息基础设施,其工控网络承载着罐区调控、装卸作业、消防联动与设备运维等核心生产业务,是保障油库安全稳定运行的“神经中枢”,直接关系到国家能源供应安全、周边生态环境及人员生命财产安全。

随着数字化转型深入推进,油库工控系统与智能化设备加速融合,罐区PLC集中控制、装卸自动化、多系统联动运维等模式广泛应用,在提升运营效率与管控精度的同时,也显著扩大了工控网络攻击面。当前油库工控网络普遍存在OT设备老旧且缺乏防护、OT/IT边界模糊、作业场景复杂导致非授权接入风险突出等问题,叠加针对工控系统的定向攻击手段持续演进,一旦遭受攻击极易引发连锁安全事故。现有安全防护能力已难以匹配油库智能化发展速度,亟需构建符合油库业务场景、覆盖工控全环节的专业化安全体系,筑牢网络安全防线,为油库安全运营与持续发展提供可靠保障。


防护对象:

涵盖油库核心工控资产与工控网络系统,如:库区、管道作业区、调控中心以及外部关联第三方信息化系统等。

定级说明:

通常在油库场景中,管道作业区的安全保护等级为“等保二级”,库区的安全保护等级为“等保三级”。

需求分析
  • 工控网络协议安全需求
  • 工控终端准入管控需求
  • 工控场景恶意行为追溯需求
  • 工控系统漏洞闭环管控需求
油库工控网络广泛使用 Modbus、Profinet 等工业协议,此类协议在设计上普遍缺乏加密、认证等安全机制,且罐区、装卸区等环境的协议传输易受干扰或恶意篡改。需构建覆盖协议通信全流程的安全防护能力,实现协议流量精准识别、异常行为实时监测、恶意报文阻断,同时适配油库防爆设备、紧急切断系统的协议通信需求, 防范协议漏洞被利用引发的设备失控风险,保障工控指令精准、安全传输。
油库工控终端类型多样,包括 PLC、RTU、传感器及运维终端等,广泛分布于罐区、泵房及控制中心,终端安全状态不一,存在临时运维设备违规接入、非法终端仿冒等风险。需建立基于身份认证与安全状态校验的精细化终端准入机制,确保只有合规终端可接入网络,并支持移动运维等灵活作业场景,在保障安全的前提下兼顾 运维效率。
油库工控网络作业场景复杂,运维操作、参数调试、指令下发等行为频发,亟需构建多维度恶意行为追溯需求。需依托流量审计、日志审计等手段,实现终端操作、设备调试、网络接入等行为全流程审计,精准追溯参数篡改、越权操作等恶意行为源头,明确责任主体与影响范围,完善追溯机制以支撑事件处置与复盘,同时满足工控网络安全可追溯的合规要求。
油库 OT 设备多为长期运行的老旧设备,缺乏完善的漏洞修复机制,且部分核心设备无法停机更新补丁,导致漏洞长期暴露,易被攻击者利用。需构建漏洞全生命周期闭环管控体系,实现漏洞精准扫描、分级评估、合规修复,针对无法停机设备制定专属防护策略,防范漏洞被利用引发的网络攻击,保障工控系统与设备持续安全运行。
  • 工控网络协议安全需求
    油库工控网络广泛使用 Modbus、Profinet 等工业协议,此类协议在设计上普遍缺乏加密、认证等安全机制,且罐区、装卸区等环境的协议传输易受干扰或恶意篡改。需构建覆盖协议通信全流程的安全防护能力,实现协议流量精准识别、异常行为实时监测、恶意报文阻断,同时适配油库防爆设备、紧急切断系统的协议通信需求, 防范协议漏洞被利用引发的设备失控风险,保障工控指令精准、安全传输。
  • 工控终端准入管控需求
    油库工控终端类型多样,包括 PLC、RTU、传感器及运维终端等,广泛分布于罐区、泵房及控制中心,终端安全状态不一,存在临时运维设备违规接入、非法终端仿冒等风险。需建立基于身份认证与安全状态校验的精细化终端准入机制,确保只有合规终端可接入网络,并支持移动运维等灵活作业场景,在保障安全的前提下兼顾 运维效率。
  • 工控场景恶意行为追溯需求
    油库工控网络作业场景复杂,运维操作、参数调试、指令下发等行为频发,亟需构建多维度恶意行为追溯需求。需依托流量审计、日志审计等手段,实现终端操作、设备调试、网络接入等行为全流程审计,精准追溯参数篡改、越权操作等恶意行为源头,明确责任主体与影响范围,完善追溯机制以支撑事件处置与复盘,同时满足工控网络安全可追溯的合规要求。
  • 工控系统漏洞闭环管控需求
    油库 OT 设备多为长期运行的老旧设备,缺乏完善的漏洞修复机制,且部分核心设备无法停机更新补丁,导致漏洞长期暴露,易被攻击者利用。需构建漏洞全生命周期闭环管控体系,实现漏洞精准扫描、分级评估、合规修复,针对无法停机设备制定专属防护策略,防范漏洞被利用引发的网络攻击,保障工控系统与设备持续安全运行。
解决方案
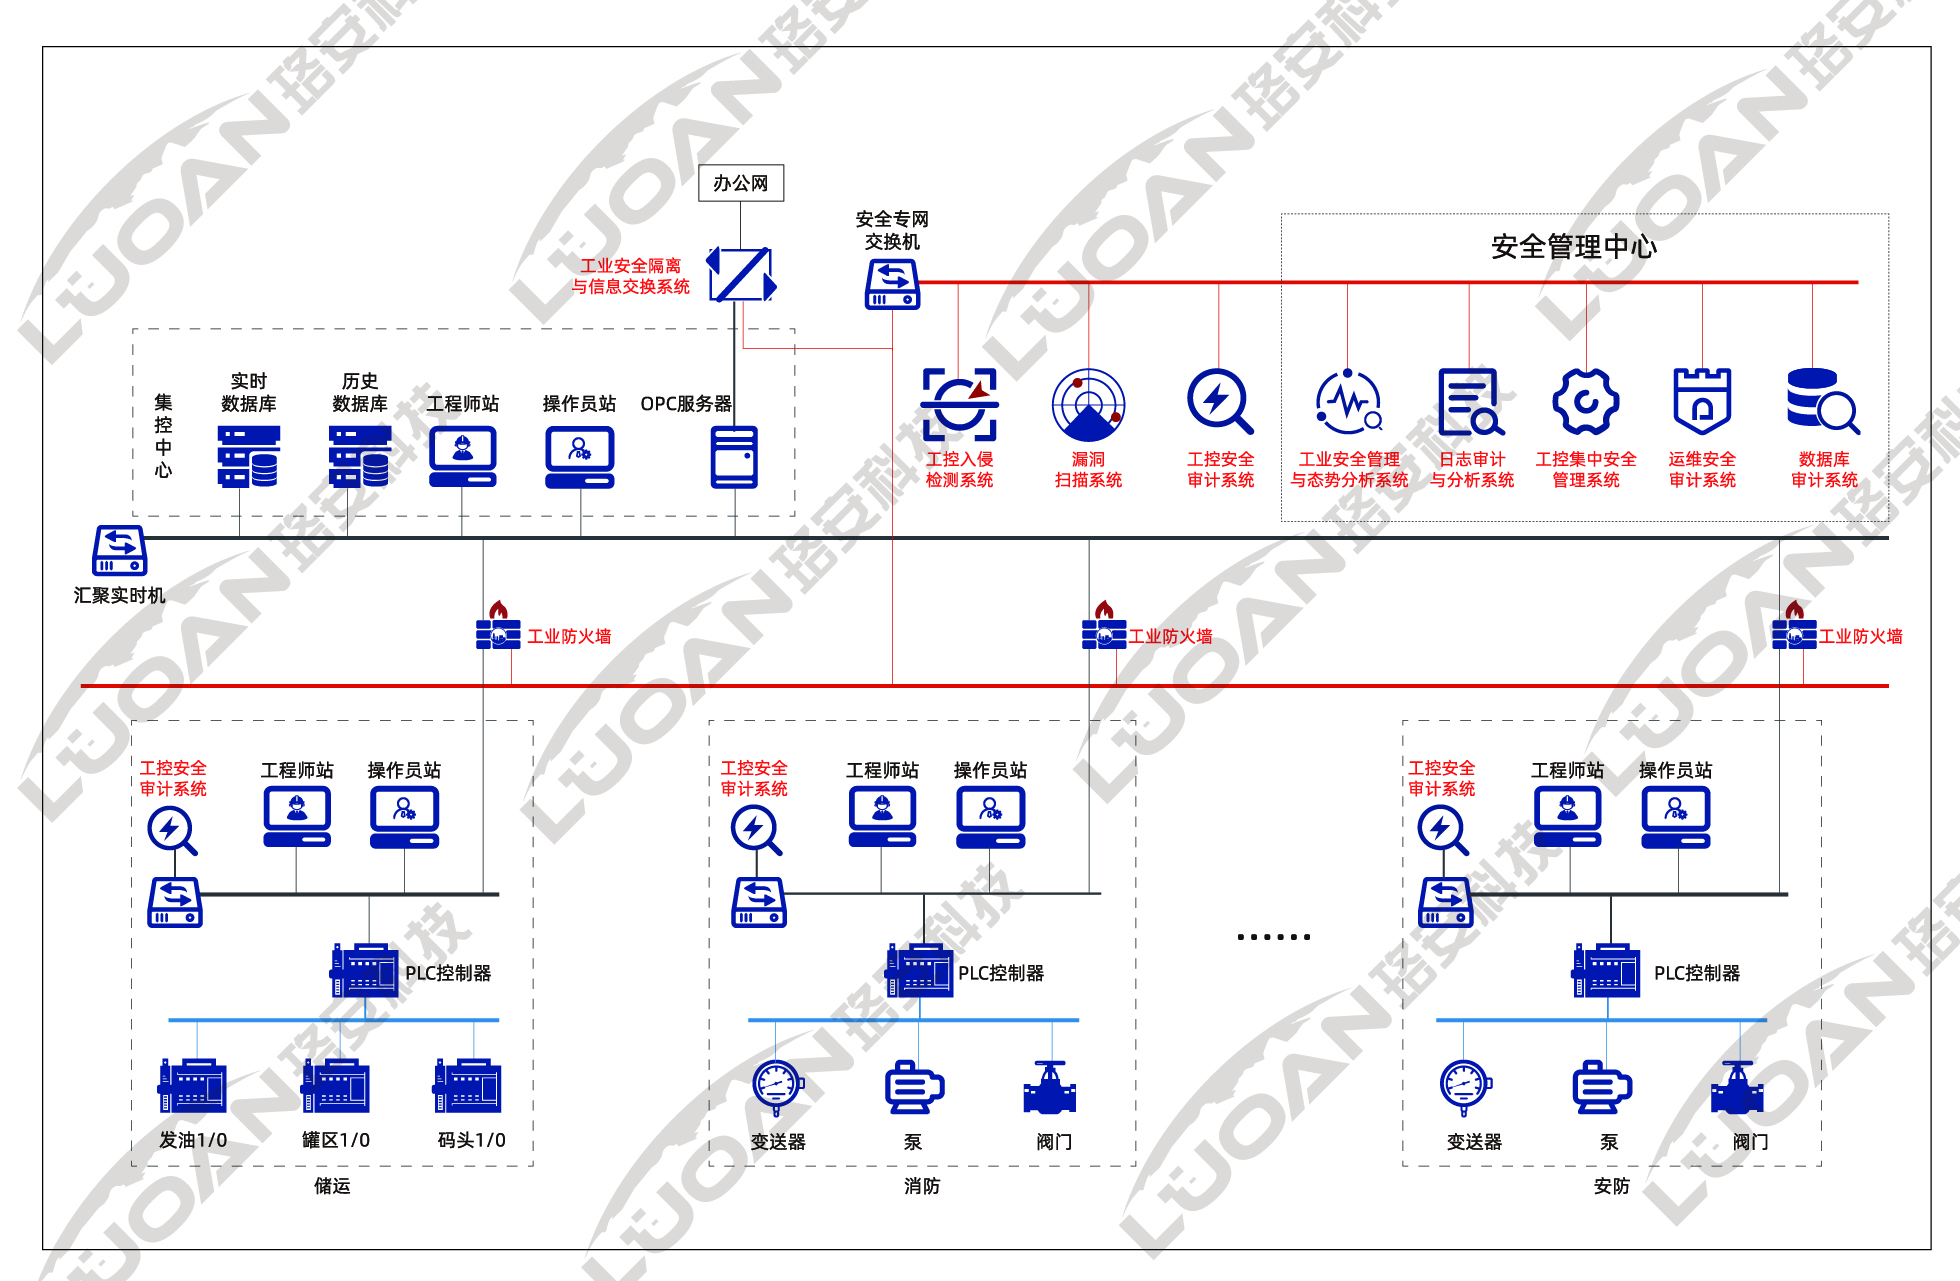
工业协议安全防护体系构建

搭建“协议识别 - 异常监测 - 恶意阻断”三层协议安全防护体系,适配油库主流工业协议类型,精准识别正常业务流量与恶意报文。建立协议行为基线,实时监测协议异常交互、指令篡改、流量伪造等风险,快速阻断恶意攻击。优化协议防护策略,适配防爆设备通信需求,确保防护不影响工控系统正常运行。

工控终端准入管控体系实施

构建精细化终端准入体系,采用硬件绑定、密码认证双重机制,实现工控终端身份唯一识别。接入终端需通过安全状态校验,不合规终端禁止接入并告警。按作业场景与权限等级划分终端访问范围,绑定终端与作业区域、人员,实现临时运维终端定向授权、用完即回收,兼顾管控与效率。

工控恶意行为追溯体系构建

构建多维度工控恶意行为追溯体系,依托流量审计、日志审计等网络安全手段,整合终端操作日志、指令下发记录、设备调试轨迹、网络接入流量等核心数据,开展集中分析研判。完善追溯机制,精准标记参数篡改、越权操作等恶意行为节点,实现按时间、设备、人员维度快速检索溯源,明确事件源头与责任边界,为应急处置及复盘优化提供坚实支撑。

工控漏洞闭环管控体系建设

构建漏洞全生命周期管控体系,采用无接触扫描技术对油库 OT 设备、工控系统开展定期漏洞检测,精准识别漏洞类型与风险等级。针对可停机设备制定补丁更新计划,对核心不可停机设备部署旁路防护等专属策略。建立漏洞修复台账,跟踪修复进度,实现漏洞“发现 - 评估 - 修复 - 复核”全闭环管控,降低漏洞风险。

相关安全产品
工业防火墙
查看产品
工业安全隔离与信息交换系统
查看产品
工控安全审计系统
查看产品
工控入侵检测系统
查看产品
日志审计与分析系统
查看产品
数据库审计系统
查看产品
运维安全审计系统
查看产品
工控集中安全管理系统
查看产品
工业安全管理与态势分析系统
查看产品
工控漏洞扫描系统
查看产品